Local-in policy é a política do FortiGate que controla o tráfego destinado ao próprio firewall (HTTPS e SSH de administração, FGFM do FortiManager, IKE, SSL VPN, ping), e não o tráfego que passa por ele. Com ela você libera a gerência só para os IPs que precisam e fecha o resto para a internet, o que reduz muito a exposição quando sai uma vulnerabilidade nova no FortiOS.
Esse assunto voltou com força agora. Em 21/10/2026 a Fortinet publicou um “Security Hardening Release” com correções críticas e altas para FortiOS, FortiManager, FortiAnalyzer, FortiMail e FortiAuthenticator. No FortiOS, as versões corrigidas são 8.0.2, 7.6.8, 7.4.13 e 7.2.14. Os avisos saíram em 10/11/2026 no FortiGuard PSIRT. No FortiOS, os três críticos são o FG-IR-26-267 (OSPF, CVE-2026-126253, CVSS 9.3, sem autenticação), o FG-IR-26-268 (BGP, CVE-2026-126254, CVSS 9.6) e o FG-IR-26-273 (HA com FGSP ou autoscale, CVE-2026-126259, CVSS 9.0, sem autenticação), corrigidos nas versões 7.2.14, 7.4.13, 7.6.8 e 8.0.2. Até a publicação, nenhum deles constava como explorado. Veja o resumo completo em PSIRT Fortinet de novembro de 2026. Para quem não consegue atualizar na hora, a Fortinet recomenda restringir HTTPS e SSH de administração a IPs confiáveis ou desligar esses acessos nas interfaces externas. É exatamente o que a local-in policy faz. Comentei o alerta no canal em 22/10 (vídeo aqui); aqui vou pelo passo a passo do vídeo base, atualizado para FortiOS 7.4 e 7.6.
O que é local-in policy e por que ela é melhor que trusted hosts?#
Por padrão não existe local-in policy customizada, e o tráfego local é liberado conforme o allowaccess da interface e os serviços ligados. As políticas padrão que o FortiGate cria (admin, SSL VPN, DNS server) são somente leitura e não aparecem no show firewall local-in-policy, que lista só as customizadas.
Dois detalhes da documentação: local-in policy não tem deny implícito (sem regra de bloqueio no final, nada é bloqueado) e, sem set action, a ação padrão é deny.
| Recurso | O que controla | Limitação |
|---|---|---|
| allowaccess na interface | Quais serviços de gerência respondem naquela interface | Tudo ou nada por interface, sem filtro de origem |
| Trusted hosts (por administrador) | De onde cada admin pode logar | A página de login continua aparecendo para a internet. Se um único admin ficar sem trusted host, a restrição não vale para ele |
| Local-in policy | Origem, interface, serviço e ação para qualquer tráfego destinado ao FortiGate | Ordem importa e não há deny implícito |
O ponto que mais pesa é o primeiro da tabela de trusted hosts. Com trusted hosts, o serviço web de administração continua recebendo a conexão de qualquer IP e só recusa o login. Com local-in policy, o pacote de um IP não autorizado é descartado antes de chegar no serviço. Para vulnerabilidade pré-autenticação, essa diferença é tudo.
Como criar uma local-in policy para HTTPS e SSH no FortiGate?#
Até o FortiOS 7.4, local-in policy customizada só se cria e edita pela CLI. A GUI, até a versão 7.4.x, só mostra as políticas, depois de habilitar Local In Policy em System > Feature Visibility. A partir do 7.6.0 dá para criar pela GUI.
Faça isso pela console ou de um IP que você vai liberar: errar a ordem das regras é o jeito mais rápido de se trancar fora.
Passo 1: criar os objetos de origem#
No vídeo eu criei o objeto na GUI. Aqui vai o equivalente na CLI, com IPs de exemplo:
config firewall address
    edit "ADMIN_NOC"
        set subnet 203.0.113.10 255.255.255.255
    next
end
config firewall addrgrp
    edit "GRP_ADMIN"
        set member "ADMIN_NOC"
    next
end
Usar grupo facilita: quando entrar um IP novo, você só mexe no grupo.
Passo 2: liberar a origem confiável#
config firewall local-in-policy
    edit 0
        set intf "port1"
        set srcaddr "GRP_ADMIN"
        set dstaddr "all"
        set action accept
        set service "HTTPS" "SSH"
        set schedule "always"
        set status enable
    next
end
O edit 0 cria a regra no próximo ID livre. No vídeo eu disse que, com SD-WAN, era preciso usar a porta física. Isso mudou: a partir do 7.4.6 e no 7.6 você escolhe a zona SD-WAN no intf (os membros deixam de ser selecionáveis). Antes disso, continua valendo a interface individual.
Passo 3: bloquear o resto#
config firewall local-in-policy
    edit 0
        set intf "port1"
        set srcaddr "all"
        set dstaddr "all"
        set action deny
        set service "HTTPS" "SSH"
        set schedule "always"
        set status enable
    next
end
As regras são avaliadas de cima para baixo e vale a primeira que bater. Se precisar reordenar, use move <id> before <id> dentro de config firewall local-in-policy. Uma alternativa de regra única é deny com set srcaddr "GRP_ADMIN" e set srcaddr-negate enable, que bloqueia tudo que não está no grupo.
Se você trocou a porta de administração (por exemplo admin-sport 8443), o serviço predefinido HTTPS (TCP/443) não pega mais. Crie um serviço custom com a porta nova e use ele nas duas regras.
Passo 4: no FortiOS 7.6, pela GUI#
Habilite Local In Policy em System > Feature Visibility e vá em Policy & Objects > Local-In Policy > Create New. Escolha a interface ou zona voltada para a internet, origem, destino, serviço e ação. IPv4 e IPv6 ficam em abas separadas. No vídeo, gravado numa versão anterior à 7.6, a criação ainda era só pela CLI.
Como proteger FGFM, IKE e SSL VPN com local-in policy?#
FGFM (FortiManager, TCP 541)#
No vídeo eu mostrei isso por causa de um alerta da época: o FG-IR-24-029 (CVE-2024-23113, format string no fgfmd, crítico) afetava FortiOS 7.0, 7.2 e 7.4. O workaround era tirar fgfm do allowaccess ou usar local-in policy liberando FGFM só para o IP do FortiManager. A própria Fortinet avisou que a local-in reduz a superfície de ataque, mas não impede exploração a partir do IP liberado. É mitigação, não correção. Antes disso, no FG-IR-22-377 (CVE-2022-40684, bypass de autenticação na interface de administração), a Fortinet também indicou local-in policy como workaround e mostrou como configurar.
config firewall service custom
    edit "FGFM"
        set tcp-portrange 541
    next
end
config firewall local-in-policy
    edit 0
        set intf "port1"
        set srcaddr "FMG_IP"
        set srcaddr-negate enable
        set dstaddr "all"
        set action deny
        set service "FGFM"
        set schedule "always"
    next
end
FMG_IP é um address object com o IP do FortiManager, por exemplo 198.51.100.20/32. No vídeo eu fiz com duas regras (accept e deny), que dá o mesmo resultado.
IKE e ESP (VPN site-to-site)#
Para túnel com peer de IP fixo, deixe IKE e ESP aceitos só do peer:
config firewall local-in-policy
    edit 0
        set intf "port1"
        set srcaddr "PEER_FILIAL"
        set srcaddr-negate enable
        set dstaddr "all"
        set action deny
        set service "IKE" "ESP"
        set schedule "always"
    next
end
config system settings
    set detect-unknown-esp disable
end
Por padrão o ESP não é checado contra local-in policy. O detect-unknown-esp disable (FortiOS 7.2.4 ou superior) muda isso. No 7.2 e 7.4 vale só para ESP protocolo 50, e a partir do 7.6.0 também para ESP encapsulado em UDP e TCP. Para VPN dial-up, onde o cliente não tem IP fixo, não dá para liberar por IP: aí um objeto de Geo IP é mais realista.
SSL VPN#
Se você ainda usa SSL VPN, restrinja a origem pela local-in policy (serviço custom na porta da SSL VPN) ou por set source-address em config vpn ssl settings, que aceita objetos de IP e de geografia. Se a SSL VPN escuta na mesma porta que você está bloqueando naquela interface, o deny derruba a VPN junto.
E o que mudou: a partir do FortiOS 7.6.3 o modo túnel da SSL VPN foi removido, sobrou só o modo web (agora Agentless VPN, desabilitado por padrão), e modelos com 2 GB de RAM ou menos não têm nenhum dos dois. A Fortinet recomenda migrar para IPsec.
Quais outras medidas rápidas de hardening aplicar no FortiGate?#
Local-in policy é a principal, mas vale aplicar junto:
- Tirar HTTPS, SSH e FGFM do allowaccess da WAN quando a gerência não precisa vir por ali (exemplo:
set allowaccess pingna interface). - Trusted hosts em todos os administradores (
set trusthost1 203.0.113.10 255.255.255.255emconfig system admin), como segunda camada. - Mudar as portas com
set admin-sporteset admin-ssh-portemconfig system global. Não é segurança de verdade, mas tira ruído de scanner. - Bloqueio por tentativas com
set admin-lockout-thresholdeset admin-lockout-duration, e MFA para todos os admins. - Bloquear origens maliciosas conhecidas. No FortiOS 7.6.1, um FortiGate de fábrica (ou VDOM nova) já vem com uma local-in que bloqueia as ISDB Malicious-Malicious.Server, Tor-Exit.Node e Tor-Relay.Node. Em equipamento que já estava em produção ela não é criada sozinha, mas dá para adicionar a partir do 7.4.4:
config firewall local-in-policy
    edit 0
        set intf "any"
        set dstaddr "all"
        set internet-service-src enable
        set internet-service-src-name "Malicious-Malicious.Server" "Tor-Exit.Node" "Tor-Relay.Node"
        set service "ALL"
        set schedule "always"
    next
end
Sem set action, a ação fica deny.
- Virtual patch nas regras de accept (
set virtual-patch enable). A opção só aparece com action accept e depende do banco FMWP instalado (diagnose autoupdate version | grep FMWP -A 5). Pode quebrar SSL VPN e ZTNA com certificado de cliente, então teste antes. - Atualizar. Como a Fortinet disse no alerta de outubro, essas medidas reduzem risco, mas não substituem o upgrade.
Para trocar ideia sobre hardening, a comunidade do SecInfra no WhatsApp está aberta.
Como validar se a local-in policy está funcionando?#
Primeiro confira as regras e a ordem:
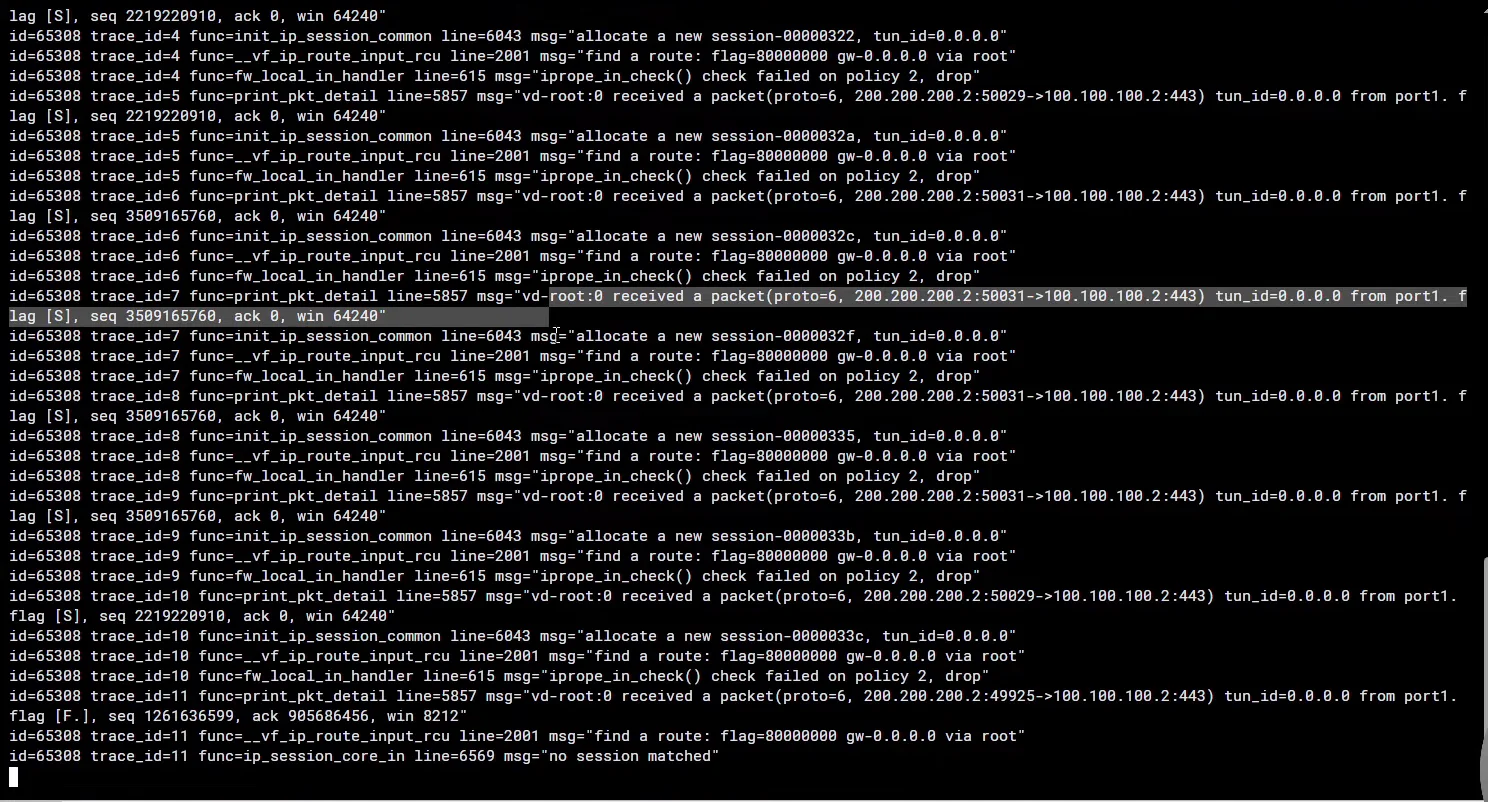
show firewall local-in-policyDepois teste de um IP que deveria ser bloqueado e acompanhe com debug flow, como fiz no vídeo:
diagnose debug reset
diagnose debug flow filter saddr 198.51.100.77
diagnose debug flow show function-name enable
diagnose debug flow trace start 20
diagnose debug enable
O bloqueio aparece numa mensagem do tipo iprope_in_check() check failed on policy N, drop, onde N é o ID da regra de deny. Ao terminar, diagnose debug disable e diagnose debug reset.
Para ter histórico, ligue o log de tráfego local, que vem desligado:
config log setting
    set local-in-allow enable
    set local-in-deny-unicast enable
end
A partir do 7.6.0 também dá para logar por regra, com set local-in-policy-log enable em config log setting e set logtraffic enable na local-in policy.
Erros comuns#
| Sintoma | Causa provável | O que fazer |
|---|---|---|
| Nada é bloqueado | Falta a regra de deny (não existe deny implícito) | Criar o deny no final para os mesmos serviços |
| Você perdeu o acesso | Deny acima do accept, ou seu IP sai com outro NAT | Entrar pela console e usar move ou corrigir o objeto |
| Regra de HTTPS não pega | Porta de admin alterada com admin-sport | Criar serviço custom com a porta nova |
| IP liberado continua sem acesso | Trusted hosts não incluem esse IP | Ajustar trusted hosts dos admins |
| ESP de origem estranha passa | detect-unknown-esp no padrão | set detect-unknown-esp disable (7.2.4+) |
| SSL VPN caiu junto | Mesmo serviço e porta na mesma interface | Separar portas ou ajustar a regra |
Perguntas frequentes#
Local-in policy substitui atualizar o FortiOS?#
Não. Ela reduz a superfície de ataque, mas se o IP liberado for usado no ataque, ou se a falha estiver em outro serviço exposto, você continua vulnerável. A própria Fortinet diz que essas medidas não substituem o upgrade.
Dá para criar local-in policy pela GUI?#
A partir do FortiOS 7.6.0, sim, em Policy & Objects > Local-In Policy, depois de habilitar o recurso em Feature Visibility. No 7.4 e anteriores a GUI só mostra as políticas, e a criação é pela CLI.
Trusted hosts não resolve sozinho?#
Ajuda, mas a página de login continua respondendo para qualquer IP e a regra vale por administrador. Se um admin ficar sem trusted host, a proteção cai para ele. Use os dois juntos.
Próximo passo#
Quando a local-in não se comporta como esperado, quase sempre a resposta está no debug flow, e é aí que muita gente trava. Juntei os comandos de troubleshooting que mais uso no dia a dia no E-book FortiGate Debug, um guia de bolso para ter do lado na hora do incidente: baixe o E-book FortiGate Debug.
Referências#
- Fortinet, Fortinet Releases Security Hardening Release for Multiple Products (21/10/2026): https://www.fortinet.com/blog/ciso-collective/fortinet-releases-security-hardening-release-for-multiple-products
- FortiGuard PSIRT: https://fortiguard.com/psirt
- FortiGuard PSIRT, FG-IR-24-029: https://fortiguard.com/psirt/FG-IR-24-029
- FortiGuard PSIRT, FG-IR-22-377: https://fortiguard.com/psirt/FG-IR-22-377
- FortiOS 7.4 Administration Guide, Local-in policy: https://docs.fortinet.com/document/fortigate/7.4.0/administration-guide/363127
- FortiOS 7.6 New Features, Enhanced security with default local-in policy (7.6.1): https://docs.fortinet.com/document/fortigate/7.6.0/new-features/695423/enhanced-security-with-default-local-in-policy-7-6-1
- Technical Tip: Creating a Local-In policy IPv4 and IPv6 on GUI: https://community.fortinet.com/t5/FortiGate/Technical-Tip-Creating-a-Local-In-policy-IPv4-and-IPv6-on-GUI/ta-p/326547
- Technical Tip: How to hide FortiGate login page using local-in policy: https://community.fortinet.com/t5/FortiGate/Technical-Tip-How-to-hide-FortiGate-login-page-using-local-in/ta-p/209505
- Technical Tip: SD-WAN zone in local-in policy: https://community.fortinet.com/fortigate-3/technical-tip-sd-wan-zone-in-local-in-policy-193568
- Technical Tip: Local-in policy with custom HTTPS port: https://community.fortinet.com/fortigate-3/technical-tip-configure-local-in-policy-to-restrict-unauthorized-administrative-access-with-custom-https-port-222620
- Technical Tip: Block unwanted IKE negotiations and unknown ESP SPI with local-in policy: https://community.fortinet.com/fortigate-3/technical-tip-how-to-block-unwanted-ike-negotiations-and-unknown-esp-spi-packets-with-local-in-policy-on-fortigate-205056
- Technical Tip: Restricting SSL VPN connectivity from certain countries: https://community.fortinet.com/t5/FortiGate/Technical-Tip-Restricting-SSL-VPN-connectivity-from-certain/ta-p/191997
- Technical Tip: Changes on SSL VPN modes starting from v7.6.3: https://community.fortinet.com/fortigate-3/technical-tip-changes-on-ssl-vpn-modes-starting-from-v7-6-3-204117
- Technical Tip: Virtual-patch option not visible in the local-in policy: https://community.fortinet.com/t5/FortiGate/Technical-Tip-Virtual-patch-option-not-visible-in-the-local-in/ta-p/291944
- Technical Tip: Monitoring traffic targeting FortiGate’s WAN interface: https://community.fortinet.com/t5/FortiGate/Technical-Tip-Monitoring-Traffic-Targeting-FortiGate-s-WAN/ta-p/369606
Muito bom o artigo, Matheus! A local-in policy para quem trabalha com o FortiGate é essencial. Parabéns pelo trabalho.
Opa, muito obrigado! Tmj!