Migrar a SSL VPN para IPsec dial-up no FortiGate é recriar o acesso remoto dos seus usuários em um túnel IPsec (de preferência IKEv2), reaproveitando os mesmos grupos, o mesmo range de IPs, o mesmo split tunnel e as mesmas policies. Neste artigo eu mostro o jeito que eu gosto de fazer essa troca, do levantamento até desligar a SSL VPN, e explico por que ela deixou de ser opcional nas versões recentes do FortiOS.
É o mesmo passo a passo do vídeo, já atualizado com o que a Fortinet mudou desde a gravação (principalmente o fim do IKEv1 no FortiClient).
Por que migrar a SSL VPN para IPsec no FortiGate?#
Porque o modo túnel da SSL VPN, aquele que o FortiClient usa, simplesmente não existe mais a partir do FortiOS 7.6.3. A release note dessa versão diz que o modo túnel foi substituído por IPsec VPN em todos os modelos de FortiGate, que ele some da GUI e da CLI e que as configurações não são levadas no upgrade. Ou seja: se você atualizar sem migrar antes, seus usuários ficam sem VPN.
Além disso, a SSL VPN acumulou muita vulnerabilidade nos últimos anos, e a própria Fortinet passou a recomendar IPsec ou ZTNA para acesso remoto.
O que mudou, por versão:
| Versão do FortiOS | O que acontece com a SSL VPN |
|---|---|
| 7.6.0 em diante | Modelos F com 2 GB de RAM (40F, 60F/61F e variantes WiFi, 3G4G e Rugged) ficam sem SSL VPN. A config é apagada no upgrade |
| 7.2.12, 7.4.8 e 7.6.1 em diante | 90G/91G e modelos G menores deixam de ter SSL VPN (30G e 50G nunca tiveram) |
| 7.4.8 em diante | 70G e variantes deixam de ter SSL VPN (no 7.2.x ela continua) |
| 7.6.3 em diante | Modo túnel removido em todos os modelos. O modo web vira “Agentless VPN”, só nos modelos que suportam |
| Upgrade para 7.6.3 | Configuração de modo túnel e as policies dela não são migradas |
Para conferir o que o seu equipamento ainda suporta, a Fortinet sugere rodar show vpn ssl settings: se voltar erro de parse, o recurso já não existe naquele modelo ou versão.
O que muda da SSL VPN para a VPN IPsec dial-up?#
A lógica de acesso é a mesma, mas os objetos mudam de lugar. Na IPsec não existe portal: tudo que estava no portal vai para a fase 1 (mode config) e para as policies.
| Na SSL VPN | Na IPsec dial-up |
|---|---|
| Portal (range de IP, split tunnel, DNS) | Fase 1 com mode config: assign-ip-from, ipv4-split-include, DNS |
Interface ssl.root nas policies | Interface do túnel (ou uma zona com os túneis) |
| Grupos na policy | Grupo na fase 1 (authusrgrp) ou “herdar da policy” |
| TCP 443 | UDP 500/4500 ou TCP (IKEv2 com transport tcp) |
| FortiClient com conexão SSL-VPN | FortiClient com conexão IPsec, IKEv2 |
| Vários portais | Um par de fase 1/fase 2 para cada caso de uso |
IKEv1 ou IKEv2 na VPN dial-up do FortiGate?#
Use IKEv2. Esse é o ponto que mais mudou desde o vídeo: na gravação eu usei IKEv1 com XAuth, e hoje o guia de migração da Fortinet avisa que o FortiClient 7.4.4 em diante não suporta mais IKEv1. Além disso, só o IKEv2 permite IPsec sobre TCP e autenticação SAML.
Com IKEv2, a autenticação do usuário é feita por EAP (eap enable e eap-identity send-request) no lugar do XAuth. Os grupos que você já usa na SSL VPN, sejam locais, LDAP ou RADIUS, podem ser reaproveitados na IPsec, segundo o guia de migração da Fortinet.
Como migrar a SSL VPN para IPsec dial-up passo a passo?#
Faça isso em janela de manutenção. As duas VPNs podem conviver durante o teste, então dá para validar a IPsec antes de desligar a SSL.
1. Faça backup e levante a configuração atual#
Faça backup da configuração antes de qualquer coisa. Depois anote o que a SSL VPN entrega hoje: interfaces em que ela escuta, range de IP, DNS, split tunnel e quais grupos acessam o quê.
show vpn ssl settings
show vpn ssl web portal
show firewall policy
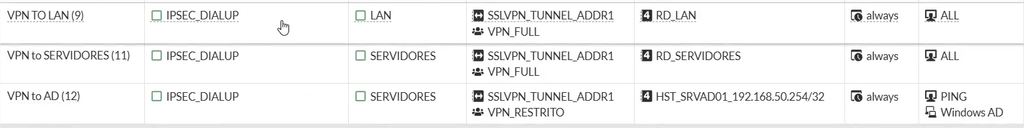
No meu lab, a SSL VPN escutava nos dois links, tinha um portal com split tunnel por “routing address override” e três policies: uma para a LAN, liberada só para o grupo VPN full, e duas para os servidores, em que o grupo VPN full acessava toda a rede e o grupo VPN restrito só o AD, nas portas do AD e ping.
2. Crie o túnel IPsec do primeiro link#
Na GUI, vá em VPN > IPsec Tunnels > Create New (custom, ou o assistente com o template Remote Access). Remote gateway “Dialup User”, interface do link 1, mode config ligado, reaproveitando o range, o DNS e o grupo de split tunnel da SSL VPN. Exemplo em CLI (nomes e IPs de exemplo):
config vpn ipsec phase1-interface
    edit "VPN-LINK1"
        set type dynamic
        set interface "port2"
        set ike-version 2
        set peertype any
        set net-device disable
        set mode-cfg enable
        set proposal aes256-sha256 aes128-sha256
        set dhgrp 20 14
        set eap enable
        set eap-identity send-request
        set assign-ip-from name
        set ipv4-name "VPN-RANGE"
        set dns-mode manual
        set ipv4-dns-server1 10.10.10.10
        set ipv4-split-include "VPN-SPLIT"
        set save-password enable
        set psksecret <chave-forte>
    next
end
config vpn ipsec phase2-interface
    edit "VPN-LINK1"
        set phase1name "VPN-LINK1"
        set proposal aes256-sha256 aes128-sha256
    next
end
Repare que não coloquei authusrgrp. Como tenho dois grupos (full e restrito), o grupo vem da policy, que é o “Inherit from policy” da GUI. Com um grupo só, pode usar set authusrgrp "NOME-DO-GRUPO", mas nunca nos dois lugares ao mesmo tempo.
Sobre o range: no vídeo reaproveitei o grupo de endereços da SSL VPN, o que evita mexer em rotas. Se as duas VPNs forem ficar ligadas por dias, prefira um range novo, para os dois pools não entregarem o mesmo IP.
Na gravação eu usei DH 5. Hoje o recomendado são grupos mais fortes, como 14 ou 20, que é o que está no exemplo.
3. Duplique para o segundo link#
O truque do vídeo: faça show do túnel do link 1, copie para um bloco de notas, troque o nome e a interface (no meu caso, port2 para port3) e cole na CLI.
Detalhe do IKEv2: mais de um túnel dial-up IKEv2 na mesma interface exige network-overlay e network-id diferentes, com o Network ID igual no FortiClient. Em interfaces diferentes, como aqui, não precisa.
4. Crie a zona e troque a origem das policies#
Em Network > Interfaces > Create New > Zone, crie uma zona com os dois túneis. Depois, em Policy & Objects > Firewall Policy, mude a visualização para “By Sequence”, selecione as policies que têm ssl.root como origem e troque a interface de entrada para a zona. Os grupos de usuário continuam nas policies.
config system zone
    edit "VPN-IPSEC"
        set interface "VPN-LINK1" "VPN-LINK2"
    next
end
Eu sempre trabalho com zona e uma policy por par de zonas, nunca várias interfaces na mesma policy. Fica mais fácil de manter.
5. (Opcional) Use IPsec sobre TCP 443#
Se seus usuários estão em redes que bloqueiam UDP 500/4500, o IKEv2 pode rodar sobre TCP, a partir do FortiOS 7.4.2 e com FortiClient 7.4.1 ou mais novo:
config vpn ipsec phase1-interface
    edit "VPN-LINK1"
        set transport tcp
    next
end
config system settings
    set ike-tcp-port 443
end
Atenção: se a GUI de administração também estiver na 443 da mesma interface, mude uma das portas (por exemplo com set admin-sport em config system global).
6. Configure o FortiClient e teste#
No FortiClient, crie uma nova conexão do tipo IPsec VPN com o gateway remoto, autenticação por chave pré-compartilhada e, em Advanced Settings, IKE versão 2, mode config e as mesmas propostas e grupos DH da fase 1 e da fase 2. Se usar TCP, ajuste o transporte também. Proposta diferente de um lado e do outro é a causa número um de túnel que não sobe.
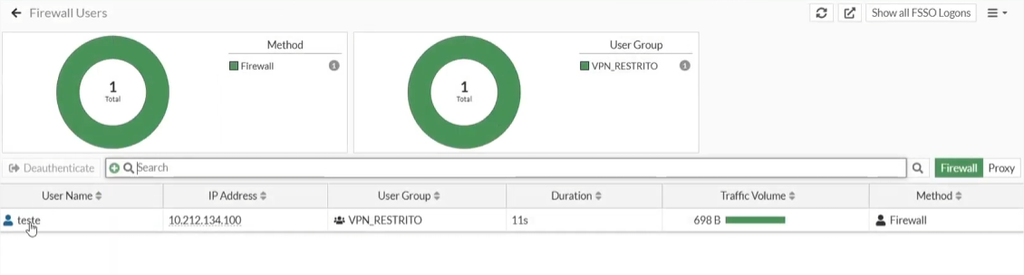
Conectou? Confira o ping para os servidores e o grupo do usuário (no meu teste, o usuário restrito pingava o AD e nada mais, como antes). Validado, desligue a SSL VPN em VPN > SSL-VPN Settings.
Como validar a VPN IPsec dial-up?#
Na GUI, Dashboard > Network > IPsec mostra quem está conectado, e Dashboard > Assets & Identities > Firewall Users mostra o usuário e o grupo que ele pegou.
Na CLI:
diagnose vpn ike gateway list
get vpn ipsec tunnel summary
diagnose firewall auth list
Para depurar uma conexão específica:
diagnose vpn ike log filter rem-addr4 203.0.113.10
diagnose debug application ike -1
diagnose debug console timestamp enable
diagnose debug enable
Ao terminar, rode diagnose debug disable e diagnose debug reset.
Erros comuns na migração para IPsec dial-up#
| Sintoma | Causa provável | O que fazer |
|---|---|---|
| Túnel não sobe, erro de proposta no debug | Propostas ou DH diferentes entre FortiGate e FortiClient | Igualar fase 1 e fase 2 dos dois lados |
| FortiClient novo não conecta em túnel antigo | Túnel ainda em IKEv1 e FortiClient 7.4.4 ou mais novo | Recriar o túnel em IKEv2 com EAP |
| Conecta, mas não acessa nada | Policies ainda com ssl.root ou grupo no lugar errado | Trocar a origem para a zona e conferir os grupos |
| Conecta, mas o tráfego não passa (cai na deny implícita) | Grupo definido na fase 1 (authusrgrp) e na policy ao mesmo tempo | Deixar o grupo em um lugar só |
| Upgrade para 7.6.3 derrubou a VPN | Modo túnel não é migrado | Montar a IPsec antes do upgrade |
Se tiver dúvida no meio do caminho, a nossa comunidade no WhatsApp troca muita ideia sobre isso: https://www.secinfra.com.br/links/grupowa
Perguntas frequentes#
Posso manter a SSL VPN e a IPsec ao mesmo tempo?#
Sim, enquanto a sua versão ainda tiver o modo túnel. É assim que eu recomendo testar: sobe a IPsec, valida com alguns usuários e só depois desliga a SSL, sempre antes de ir para o 7.6.3.
O FortiClient gratuito (VPN only) funciona com IPsec IKEv2?#
Funciona para o cenário deste artigo, com chave pré-compartilhada e usuário e senha. Fique de olho na versão: TCP exige 7.4.1 ou mais novo e IKEv1 não existe mais a partir do 7.4.4. No macOS, confira nas release notes do FortiClient se a sua versão do cliente gratuito já tem IKEv2.
Preciso refazer as policies?#
Normalmente não. Basta trocar a interface de origem de ssl.root para a zona dos túneis e manter os grupos. Se você tinha vários portais, aí sim cada caso vira um par de fase 1/fase 2 com as suas policies.
E quem usa SAML com o Microsoft Entra ID na SSL VPN?#
Dá para levar o SAML para a IPsec, mas só em IKEv2. Eu explico o passo a passo no artigo sobre SAML com Entra ID na VPN IPsec, e tem outro vídeo do canal sobre VPN para clientes com IPsec: https://www.youtube.com/watch?v=MDHBPuGQZ30
Precisa de ajuda para migrar a sua VPN?#
No lab parece simples, mas em produção a migração mexe com todos os usuários remotos de uma vez, e um detalhe esquecido vira chamado na segunda de manhã. Se quiser apoio para planejar e executar a troca com segurança, o SecInfra faz isso em consultoria: https://www.secinfra.com.br/consultoria/?src=blog-ssl-vpn-para-ipsec-dial-up-fortigate
Referências#
- Fortinet, FortiOS 7.6.3 Release Notes, SSL VPN tunnel mode replaced with IPsec VPN: https://docs.fortinet.com/document/fortigate/7.6.3/fortios-release-notes/173430/ssl-vpn-tunnel-mode-replaced-with-ipsec-vpn
- Fortinet, FortiOS 7.6 New Features, Migration from SSL VPN tunnel mode to IPsec VPN: https://docs.fortinet.com/document/fortigate/7.6.0/new-features/155142
- Fortinet, SSL VPN to IPsec VPN Migration (FortiOS 7.6), Design considerations: https://docs.fortinet.com/document/fortigate/7.6.0/ssl-vpn-to-ipsec-vpn-migration/62715/design-considerations
- Fortinet, SSL VPN to IPsec VPN Migration (FortiOS 7.6), Part 2: Configuring IPsec tunnels using the VPN wizard: https://docs.fortinet.com/document/fortigate/7.6.0/ssl-vpn-to-ipsec-vpn-migration/137787/part-2-configuring-ipsec-tunnels-using-the-vpn-wizard
- Fortinet, FortiOS 7.6 Administration Guide, SSL VPN to dial-up VPN migration: https://docs.fortinet.com/document/fortigate/7.6.6/administration-guide/140089
- Fortinet Community, Technical Tip: SSL VPN support on FortiGate models: https://community.fortinet.com/t5/FortiGate/Technical-Tip-SSL-VPN-support-on-FortiGate-models/ta-p/359125
- Fortinet Community, Technical Tip: Changes on SSL VPN modes starting from v7.6.3: https://community.fortinet.com/fortigate-3/technical-tip-changes-on-ssl-vpn-modes-starting-from-v7-6-3-204117
Deixe um comentário